วันจันทร์ที่ 5 ธันวาคม พ.ศ. 2554

วันหนึ่งที่พ่อต้องปล่อยหนูไป


หนูสอนให้พ่อรู้ว่าถ้าหนูก้มเอาหน้าผากแตะพื้น
แปลว่าช้อนเมื้อกี้เป็นช้อนสุดท้าย แล้วหนูจะไม่หม่ำอีกเด็ดขาด ไม่ว่าพ่อจะมาไม้ไหนก็ตาม

หนูสอนให้พ่อรู้ว่า ตอนนี้พจนานุกรมหนูมี 3 คำนี้
มี้อาว แปลว่า ไม่เอา ...
มะ แปลว่า แม่ ...
จิ แปลว่า ฉี่ (ซึ่งบางครั้งพ่อก็ต้องเดาเอาว่า จะฉี่ หรือ ฉี่ไปแล้วจงไปตามเช็ดด้วย)

หนูสอนให้พ่อรู้ว่า เย็นวันที่พ่อกลับเร็วนั้นมีความหมายกับหนูแค่ไหน

หนูสอนให้พ่อรู้ว่า หนูกินไม่เลือกเหมือนพ่อนั่นแหละ

หนูสอนให้พ่อรู้ว่า อย่ารัดจุกหนูกลางหัว
เพราะเวลาหนูคันหัวหนูจะเกาจนมันหลุด ให้รัดค่อนมาทางหน้าผาก

หนูสอนให้พ่อรู้ว่า ถ้าหนูมาเกาะขาแล้วชี้ไปที่ไหน แปลว่า
สิ่งนั้นมันทำให้หนูเจ็บหรือไม่ชอบใจ (ซึ่งบางทีหนูก็เกาะขาแม่แล้วชี้มาที่พ่อ)

หนูสอนให้พ่อรู้ว่า ถ้าหนูยังไม่หลับ อย่าหวังว่าใครในบ้านจะได้หลับ (อย่างเป็นสุข)

หนูสอนให้พ่อรู้ว่าการจัดบ้านให้เป็นระเบียบนั้นเป็นการเสียเวลาและพลังงานโดยเปล่าประโยชน์

หนูสอนให้พ่อรู้ว่า เมื่อหนูตื่นมากลางดึกถ้าพ่อตบก้นหนูเบา ๆ แล้วหนูยังไม่หลับต่อ
แปลว่าหนูหิวน้ำจงเอาขวดน้ำมาใส่ปากหนูซะดีๆ ไม่งั้นพ่อไม่ได้หลับต่อแน่ ๆ

หนูสอนให้พ่อรู้ว่าราคาของผ้าอ้อมสำเร็จรูปไม่มีความสัมพันธ์ต่อจำนวนครั้งที่หนู
จะตื่นมากลางดึก

หนูสอนให้พ่อรู้ว่า อย่าลืมปล่อยหนูเล่นน้ำนานเกิน 10 นาที
เพราะหนูจะเป็นหวัด แล้วคนที่เดือดร้อนก็พ่อนั้นแหละ

หนูสอนให้พ่อรู้ว่าถ้าหนูนอนไม่หลับให้เอามือหนูมาแปะไว้ที่หน้าพ่อแล้วหนู
จะหลับได้ง่ายขึ้น (แต่ตอนตื่นมักจะกลายเป็นเท้าหนูเวียนมาอยู่บนหน้าพ่อแทนอยู่ร่ำไป)
หนูสอนให้พ่อรู้ว่า ....
แล้ววันหนึ่งที่ ....
ความรักของพ่อ ... ถูกมองว่าน้อยกว่าความรักผู้ชายอีกคนหนึ่ง
คำพร่ำเตือนสอนสั่งของพ่อ ...เสียงดังน้อยกว่าคำออดอ้อนของผู้ชายคนนั้น
ความห่วงใยของพ่อ ...มีค่าน้อยกว่าที่จะปฏิเสธคำขอผู้ชายคนนั้น
อ้อมกอดของพ่อ ...ดูเหมือนจะอบอุ่นน้อยไปกว่าอ้อมกอดของผู้ชายคนนั้น
พ่อหวังแค่เพียงว่า....ผู้ชายคนนั้นจะรักและทนุถนอมหนูได้เพียงครึ่งที่พ่อรักหนู..


ที่มา http://www.pattanakit.net/index.php?lay=show&ac=article&Id=538652312&Ntype=128

วันอาทิตย์ที่ 4 ธันวาคม พ.ศ. 2554

ผู้เชี่ยวชาญแนะวิธี “3 ไม่” เมื่อ “ฮาร์ดดิสก์” จมน้ำ


       แม้ข้าวของหลายอย่างจะเสียหายไปพร้อมกับการมาเยือนของน้ำ แต่เราก็อาจกู้ “ข้อมูล” ที่มีค่าต่อธุรกิจหลายพันล้าน หรืออาจเป็นข้อมูลที่มีค่าต่อจิตใจจนประเมินค่าไม่ได้ เพียงแค่เราปฏิบัติตามคำแนะนำของผู้เชี่ยวชาญ 3 อย่าง นั่นคือ ไม่ลองเปิดใช้งาน
ไม่เปิดฝาดูเอง
และไม่เป่าลมให้แห้ง

       
       “ส่วนอื่นแห้งได้หมด ยกเว้นฮาร์ดดิสก์” คือคำแนะนำจาก ฉัตรณรงค์ ทรงสกุล นักวิจัยจากศูนย์เทคโนโลยีอิเล็กทรอนิกส์และคอมพิวเตอร์แห่งชาติ (เนคเทค) ซึ่งกล่าวขึ้นภายในกิจกรรมให้ความรู้ด้านข้อปฏิบัติเบื้องต้นในการกู้ข้อมูลฮาร์ดดิสก์สำหรับผู้ประสบอุทกภัย ซึ่งจัดขึ้นระหว่างวันที่ 2-3 ธ.ค.54 ณ ลานกิจกรรมศูนย์การค้าฟอร์จูนทาวน์ โดยทีมข่าววิทยาศาสตร์ ASTV-ผู้จัดการออนไลน์ได้เข้าร่วมในกิจกรรมดังกล่าวด้วย
       
       เหตุผลที่ฉัตรณรงค์ไม่แนะนำให้เป่าแห้งฮาร์ดดิสก์ที่จมนั้นเนื่องจากจะทำให้คราบสกปรกที่มาพร้อมกับน้ำติดแน่นอยู่กับแผ่นจานบันทึกข้อมูล ทำความสะอาดได้ลำบากขึ้นและบางครั้งอาจจะทำให้ไม่สามารถกู้ข้อมูลสำคัญกลับมาได้ ซึ่งทางด้าน ไพโรจน์ เตียมังกรพันธุ์ จากบริษัท อินเตอร์ ดาต้า รีคัฟเวอรี จำกัด ตัวแทนจากภาคธุรกิจด้านการกู้ข้อมูลจากสื่อบันทึกข้อมูลดิจิทัล ได้แนะวิธีสั้นๆ ในการป้องกันข้อมูลเสียหายจากกรณีฮาร์ดดิสก์จมน้ำ คือ 1.ไม่เปิดเครื่องจ่ายกระแสไฟฟ้าให้ฮาร์ดดิสก์ 2.ไม่เปิดฝาฮารดดิสก์เอง และ 3.ไม่ทำให้ฮาร์ดดิสก์แห้ง 
       
       “ห้ามเปิดเครื่องเพราะน้ำและฝุ่นที่เข้าไปจะทำลายจานจนเสีย ทุกชิ้นส่วนเปลี่ยนได้ ยกเว้น จานบันทึกข้อมูล อย่าพยายามทำให้แห้ง หากน้ำแห้งข้างในจะทำให้ตะกอนติดอยู่และการทำความสะอาดจะยากกว่าเดิม และอย่าเปิดฝาเอง ซึ่งการเปิดฝาฮาร์ดดิสก์นั้นต้องอยู่ภายในห้องปลอดฝุ่น (Clean Room) ระดับคลาส 100 เท่านั้น ฮาร์ดดิสก์ที่จมน้ำนั้นยังอยู่ในสภาพที่ใช้งานได้ก่อนจมน้ำ จึงยังกู้ได้อยู่ เมื่อเทียบกับกรณีฮาร์ดดิสก์ตกแล้ว ฮาร์ดดิสก์ที่ตกจะเกิดรอยขึ้นบนแผ่นทำให้โอกาสในการกู้คืนแทบเป็นไปไม่ได้เลย” ไพโรจน์กล่าว
       
       ไพโรจน์กล่าวว่าน้ำที่เข้าในฮาร์ดดิสก์นั้นจะไม่ทำอันตรายจานบันทึกข้อมูลซึ่งเป็นส่วนสำคัญที่เก็บข้อมูลอันมีค่าไว้ เมื่อส่งถึงผู้เชี่ยวชาญแล้ว ผู้เชี่ยวชาญจะล้างเอาน้ำออกก่อนที่จะบันทึกข้อมูล แต่กรณีที่น้ำเป็นกรดหรือด่างเข้าไปในฮาร์ดดิสก์หรือแผ่นจานทำปฏิกิริยากับอากาศแล้วจะเป็นปัญหาต่อการกู้ข้อมูล หรือในกรณีเลวร้ายอาจไม่สามารถกู้ข้อมูลคืนได้ โดยโอกาสที่จะกู้ข้อมูลคืนนั้นขึ้นอยู่กับความเสียหายที่เกิดขึ้นกับจานบันทึกข้อมูล หากจานถูกทำลายแล้วมีโอกาสที่จะกู้คืนได้น้อย ทั้งนี้ การกู้คืนข้อมูลต้องเป็นหน้าที่ของผู้เชี่ยวชาญ มีสถานที่และอุปกรณ์พร้อม
       
       ส่วนฉัตรณรงค์นั้นเสริมว่า การแจ้งเหตุที่ถูกต้องแก่เจ้าหน้าที่จะช่วยได้มาก เพราะเจ้าหน้าที่จะได้แก้ไขตามขั้นตอนที่ถูกต้อง เช่น กรณีตกน้ำเจ้าหน้าที่จะได้ไม่เสียบไฟจ่ายกระแสไฟฟ้า พร้อมทั้งบอกด้วยว่าฮาร์ดดิสก์ที่เหมือนใช้งานไม่ได้แล้ว เช่น ตกน้ำ หรือฟอร์แมตหลายๆ ครั้งนั้น ยังสามารถกู้ข้อมูลกลับมาได้อยู่ โดยการฟอร์แมตก็เหมือนการลบดัชนีรายชื่อหนังสือในห้องสมุด แต่หนังสือยังคงอยู่
       
       พร้อมกันนี้ ดร.ศิริเดช บุญแสง รองคณบดี วิทยาลัยนวัตกรรมการจัดการข้อมูล สถาบันเทคโนโลยีพระจอมเกล้าเจ้าคุณทหารลาดกระบัง อธิบายว่าชั้นเก็บข้อมูลนั้นมีความหนาในระดับอังสตรอม หรือ 10^-10 เมตร ซึ่งเล็กกว่าระดับนาโนเมตร โดยการเก็บข้อมูลบิต 0 และ 1 นั้นจะอยู่ในรูปสนามแม่เหล็กไฟฟ้า แต่ในการเขียนอ่านข้อมูลนั้นหัวอ่านจะไม่สัมผัสกับจานบันทึกข้อมูลแต่จะลอยอยู่เหนือแผ่นเหมือนเครื่องบินรอนไปมาในระยะห่างที่น้อยกว่าความกว้างของเส้นผม ซึ่งหากมีสิ่งสกปรกเข้าไปอยู่ตรงส่วนดังกล่าวจะทำให้ฮาร์ดดิสก์พังได้ อย่างไรก็ดี โอกาสที่ฝุ่นหรือสิ่งสกปรกจะเข้าไปในฮาร์ดดิสก์นั้นน้อยมาก แต่อากาศยังคงเข้าไปได้
       
       “เมื่ออากาศเข้าไปได้ น้ำก็เข้าไปได้เช่นกัน ก็ภาวนาว่าน้ำเน่าดำๆ ในภาคกลางนั้นไม่เป็นกรดมาก ถ้าเป็นกรดแล้วแย่เลย” ดร.ศิริเดชกล่าว
ไม่เปิดเครื่อง ไม่เป่าแห้ง และไม่เปิดฝาฮาร์ดดิสก์เอง
      
ควรนำฮาร์ดดิสก์จมน้ำใส่ซอง ผนึกแล้วส่งให้ผู้เชี่ยวชาญ
      
      
กรณีแผ่นจานบันทึกข้อมูลมีรอยขีดข่วนจะไม่สามารถกู้ข้อมูลคืนได้
      
ฮาร์ดดิสก์ที่โดนไฟไหม้ยังกู้ข้อมูลคืนได้ หากจานบันทึกข้อมูลยังไม่เสียหาย


ที่มา http://www.manager.co.th/Science/ViewNews.aspx?NewsID=9540000154312

วันอาทิตย์ที่ 27 พฤศจิกายน พ.ศ. 2554

เทคนิคการปฏิบัติหลังซื้อรถยนต์มือสอง


เทคนิคการปฏิบัติหลังซื้อรถยนต์มือสองเป็นเทคนิคจำเป็นที่จะต้องนำไปปฏิบัติเพื่อให้ได้รถยนต์ที่สมบูรณ์ที่สุดต้องมีการปรับแต่งหรือปรับปรุง  เพื่อให้รถยนต์มีประสิทธิภาพสูง และมีอายุการใช้งานยาวนานที่สุด

1. เปลี่ยนน้ำมันเครื่อง
เป็นสิ่งแรกที่จำเป็นต้องปฏิบัติ เพราะเราไม่ทราบถึงอายุการใช้งานของน้ำมันเครื่องก่อนที่รถยนต์จะถูกส่งมา และไม่ทราบว่ารถคันนั้นถูกใช้มานานเท่าไหร่แล้ว โดยเฉพาะในต่างประเทศที่มีค่าครองชีพสูง อัตราค่าใช้จ่ายการเปลี่ยนถ่ายน้ำมันเครื่องแต่ละครั้งจะแพงมาก คนทั่วไปใช้น้ำมันเครื่องกันในระยะทางนับหมื่นกิโลเมตร  เมื่อรถตกมาเป็นกรรมสิทธิ์ของเราแล้ว จึงจำเป็นต้องเปลี่ยนถ่ายน้ำมันเครื่องคุณภาพดี (ไม่ต้องใส่หัวเชื้อ) ก่อนนำไปใช้งานทุกครั้ง

2. เปลี่ยนไส้กรองน้ำมันเครื่อง
ให้ทำพร้อมไปกับการเปลี่ยนน้ำมันเครื่อง ควรใช้ไส้กรองของแท้ และเปลี่ยนครั้งเว้นครั้งในการถ่ายน้ำมันเครื่อง (กรณีใช้น้ำมันเครื่องแบบเดิมตลอด)

 3. เปลี่ยนสายพานไดชาร์จสายพานแอร์
เมื่อไม่ทราบถึงอายุการใช้งานที่ผ่านมา จึงไม่อาจคาดเดาอายุการใช้งานที่เหลืออยู่ได้ ราคาสายพานเส้นละ 100-200 บาท คุ้มค่ากับการใช้งานอย่างมั่นใจ อย่าใช้สายตาวิเคราะห์อายุการใช้งานของสายพานเส้นเก่า โดยเฉพาะสายพานแบบร่องวีในรถยนต์รุ่นใหม่ ๆ ที่หาซื้อยาก ถ้าไปขาดกลางทางจะลำบาก
ถ้าสายพานเก่าสภาพยังดีอยู่ เมื่อเปลี่ยนแล้วให้เก็บไว้เป็นอะไหล่ท้ายรถ

4. เปลี่ยนสายพานขับแคมชาฟท์ (สายพานไทม์มิง)
เมื่อไม่ทราบถึงอายุการใช้งานที่ผ่านมา ตามปกติสายพานไทม์มิงจะมีอายุการใช้งานประมาณ 50,000-100,000 กม. ถ้าคิดจะประหยัดในส่วนนี้ อาจจะต้องทิ้งทั้งบล็อก เพราะเมื่อสายพานไทม์มิงขาด วาล์วจะชนกับลูกสูบจนเสียหาย  การเลือกเปลี่ยนสายพานของแท้แม้จะแพง แต่อายุการใช้งานกว่า 50,000 กม. นั้นคุ้มค่าและมั่นใจได้มากกว่า ในบางกรณีอาจต้องเปลี่ยนลูกรอกด้วย

5. เปลี่ยนหัวเทียน
จำเป็นต้องเปลี่ยนเพื่อสมรรถนะของรถยนต์ ถ้าเป็นรถยนต์ที่ใช้หัวเทียนขนาดธรรมดา ควรใช้หัวเทียนแพลททินัม ND W20 EX-ZU หัวละ 80-100 บาท แม้จะแพงแต่ประสิทธิภาพสูง และทนทานหลายหมื่น กม.   ถ้ารถยนต์ใช้หัวเทียนบล็อกเล็ก (ส่วนมากพวกทวินแคม 16 วาล์ว) เลือกใช้แบบธรรมดาก็ราคาหัวละ 70-90 บาทเข้าไปแล้ว ถ้าเป็นแพลททินัมจะแพงประมาณเกือบสอง
ร้อยบาทขึ้นไป ถ้าสู้ค่าใช้จ่ายไหวจะเลือกใช้ก็ดี เพราะทนทานและประสิทธิภาพสูง

6. เปลี่ยนเทอร์โมสตัท
เรียกกันว่า “วาล์วน้ำ” จำเป็นต้องใช้ ห้ามถอดออก เพื่อให้รถยนต์ปรับตัวให้ร้อนได้รวดเร็ว เพราะรถยนต์ที่อุณหภูมิต่ำเกินไปจะมีสมรรถนะต่ำและการสึกหรอสูง  อย่าเข้าใจผิดว่าเทอร์โมทตัททำให้เครื่องร้อน เพราะเมื่อถึงอุณหภูมิที่ควบคุมหรือกำหนดไว้ เทอร์โมสตัทก็จะเปิดให้น้ำผ่านได้
เทอร์โมสตัทจะปิดการไหลเวียนของน้ำก็ต่อเมื่ออุณหภูมิต่ำเกินไปเท่านั้น  เทอร์โมสตัทจะทำให้
รถโอเวอร์ฮีท (ร้อนจัด) ก็ต่อเมื่อ “เสีย” คือ เมื่อถึงอุณหภูมิที่กำหนด เทอร์โมสตัทก็ไม่ยอมเปิด
ทำให้น้ำในระบบระบายความร้อนไม่มีการไหลเวียน   ในเมื่อเราไม่ทราบว่าเทอร์โมสตัทของเดิมเสียหรือไม่ (นอกจากนำไปต้มและใช้เทอร์โมมิเตอร์วัดอุณหภูมิน้ำซึ่งเสียเวลา) จึงต้องเปลี่ยนตัวใหม่ จำเป็นต้องซื้อเทอร์โมสตัทที่มีการควบคุมการเปิด-ปิดที่อุณหภูมิเดียวกัน โดยอ่านดูจากตัวเลขที่มีการปั๊มไว้

7. เปลี่ยนไส้กรองเบนซิน
ถ้าเป็นรถยนต์ธรรมดาก็แค่ไม่กี่สิบบาท ถ้าเป็นเครื่องหัวฉีดก็ 400-800 บาท เน้นว่าจำเป็นต้องเปลี่ยน

8. เปลี่ยนผ้าคลัตช์
แม้ผ้าคลัตช์เดิมจะมีสภาพดีก็ต้องเปลี่ยน จะได้ไม่ต้องเสียค่ายกเกียร์-เปลี่ยนคลัตช์ไปอีกนาน โดยเลือกเปลี่ยนผ้าคลัตช์แพงเท่าที่กระเป๋าจะทนได้ใช้ของแท้จะดีที่สุด  ถ้างบประมาณไม่พอ  ให้นำแผ่นคลัตช์เก่า
ไปย้ำ (ค่าใช้จ่าย 200-400 บาท) พอใช้ได้แต่สู้ของแท้ไม่ได้

9. หวีคลัตช์
ถ้ามีร่องรอยสึกหรอ หน้าสัมผัสไม่เรียบ ต้องเปลี่ยนหรือนำไปเจียรที่โรงกลึง

10. ฟลายวีล
ถ้ามีร่องรอยสึกหรอ หน้าสัมผัสไม่เรียบ ต้องส่งไปเจียรที่โรงกลึง

11. เปลี่ยนลูกปืนคลัตช์
ไหน ๆ ยกเครื่องออกมาแล้ว ก็ถือโอกาสเปลี่ยนลูกปืนคลัตช์เลย สำหรับรถญี่ปุ่นก็ 150-300 บาท เท่านั้น รถยุโรปก็ไม่ค่อยเกิน 500 บาท

12. ท่อหรือสายน้ำมันเชื้อเพลิง
เพิ่มความมั่นใจว่าจะ ไม่รั่ว ไม่ซึม อันเป็นต้นเหตุของเพลิงไหม้ อย่าเสียน้อยเสียยากเสียมากเสียง่าย

13. เปลี่ยนไส้กรองอากาศ
แท้หรือเทียมแล้วแต่กระเป๋าจะทนได้ แต่จำเป็นต้องเปลี่ยน

14. เปลี่ยนทองขาวและคอนเดนเซอร์
จำเป็นต้องเปลี่ยน ค่าใช้จ่าย 100-200 บาทเท่านั้น

15. ฝาจานจ่ายและหัวนกกระจอก
ถ้าจะไม่เปลี่ยนก็ต้องนำมาขูดตะกรันที่เป็นฉนวนไฟฟ้า

16. เปลี่ยนซีลข้อเหวี่ยงด้านหน้าและด้านท้าย
จะได้ไม่ต้องเสียเวลาและค่าแรง 2 ต่อ เพราะการเปลี่ยนซีลหลังข้อเหวี่ยง จะต้องเปลี่ยนหลังจากยกเกียร์ ยกคลัตช์ หรือถอดฟลายวีลเท่านั้น

17. เปลี่ยนยางแท่นเครื่องและยางแท่นเกียร์
ค่าใช้จ่ายไม่สูง แต่ใช้งานได้นาน

18. เปลี่ยนสายหัวเทียน
ป้องกันปัญหาการ “ขาดใน” จนรถยนต์ทำงานไม่สมบูรณ์ ค่าใช้จ่าย 200-500 บาทเท่านั้น

19. เปลี่ยนปะเก็นฝาวาล์ว
เนื่องจากต้องตั้งวาล์วก่อนที่จะนำไปใช้งาน ควรเปลี่ยนปะเก็นฝาวาล์วไปพร้อมกันเลย เพราะราคาไม่แพง

20. ไขน๊อตยึดฝาสูบใหม่ทุกตัว
ข้อควรระวังตรงจุดนี้ก็คือ ต้องไขให้ได้ตามสเปคของรถยนต์รุ่นนั้นๆ ปัองกันปัญหาน๊อตยึด

21. เปลี่ยนหรือไล่ไขเข็มขัดรัดท่อ-เปลี่ยนท่อยางหม้อน้ำ
ทั้งด้านบนและด้านล่าง

22. เปลี่ยนบู๊ชคันเกียร์
ก็จำเป็นต้องเปลี่ยน เพราะราคาไม่แพง

23. เปลี่ยนซีลเพลากลาง
ก็จำเป็นต้องเปลี่ยนอีกแหละ

24. เปลี่ยนสวิตช์วัดแรงดันน้ำมันเครื่อง
ตัวละไม่เกิน 100 บาท

25. เปลี่ยนเซ็นเซอร์วัดอุณหภูมิน้ำหล่อเย็น
ต้องเปลี่ยนให้ตรงรุ่นของเครื่องยนต์เพื่อการวัดที่แม่นยำ กรณีเปลี่ยนเครื่องข้ามรุ่นหรือข้ามตระกูล
ควรหาทางติดตั้งเซ็นเซอร์ดีกว่าตัวเก่า (ของเครื่องตัวเก่า) กับเครื่องตัวใหม่ เพื่อไม่ให้ค่าที่แสดงบนหน้าปัดผิดพลาด

26. เปลี่ยนประเก็นท่อไอเสีย
ค่าใช้จ่ายไม่น่าเกิน 100-200 บาท

27. ลูกรอกสายพานแอร์
ถ้างบประมาณเหลือและใช้ระบบลูกรอกตั้งความตึงของสายพาน ควรเปลี่ยนเพื่อความมั่นใจ ถ้าลองหมุนดูแล้วยังดีอยู่ อาจไม่ต้องเปลี่ยน

28. เช็คปั๊มฟรีใบพัดลมหม้อน้ำ(ถ้ามี)
ถ้าความหนืดน้อยกว่าปกติ ต้องอัดซิลิโคน 1-3 หลอดหรือเปลี่ยนใหม่ (ใช้แล้ว) ค่าใช้จ่าย 300-600 บาท

29. ใบพัดลม
ถ้าแตกหักหรือบิดเบี้ยวซึ่งอาจเกิดขึ้นได้ในขั้นตอนการขนส่ง ตรวจเช็คดูถ้าแตกหักหรือบิดเบี้ยว
ไม่ได้ศูนย์  ก็ต้องเปลี่ยน

ที่มา http://darkzeus.gagto.com/?cid=117062

รถหลุดจำนำ ???


คำว่ารถหลุดจำนำนี่ไม่เป็นที่คุ้นหูใช่ไหมครับ ผมเองก็เชื่อว่าท่านผู้อ่านอีกหลายๆ ท่านก็คงรู้สึกอย่างนี้
เหมือนกัน ถ้าเป็นสิ่งของอื่นๆ ที่บอกว่าหลุดจำนำ อย่าง เช่น นาฬิกาข้อมือ ของเก่า แหวนเพชร ก็คงจะไม่แปลกอะไร การหลุดจำนำก็คือผู้ที่นำเอาของนั้นมาจำนำไม่ได้ เอาเงินมาไถ่คืนของที่จำนำไว้ก็โดนยึดไป อาจจะถูกเอาไปขายทอดตลาดต่อไปครับ ส่วนเรื่องรถยนต์หลุดจำนำ ก่อนอื่นจะขออธิบายดังนี้นะครับ

ถามว่ารถหลุดจำนำคืออะไร เรียนตามตรง รถหลุดจำนำก็คือรถที่ยังติดไฟแนนซ์อยู่ แล้วทางผู้ซื้อได้นำมาจำนำกับทางผู้รับจำนำโดยมีเอกสารต่างๆ เช่น บัตรประชาชน ทะเบียนบ้าน สัญญาจำนำ สัญญายอมรับสภาพหนี้ โดยเมื่อทางผู้ที่นำมาจำนำไม่มีการส่งดอกเบี้ยต่อตามสัญญา ทางผู้รับจำนำก็จะนำมาขายในตลาด

ถามว่ารถพวกนี้อันตรายมั้ย ก็ขอเรียนตามตรงอีกครับว่า รถพวกนี้เป็นสีเทา ไม่ขาวไม่ดำ ในทางแง่กับไฟแนนซ์มีความเสี่ยง รถพวกนี้เป็นสีเทา ไม่ขาวไม่ดำ ในทางแง่กับไฟแนนซ์มีความเสี่ยง ครับ คือถ้าไฟแนนซ์ตามเจอก็คงต้องคุยกัน แต่โดยมากทางผู้ขายมักจะมีวิธีหลบหลีกให้ผู้ซื้อเสมอ แล้วแต่ท่านผู้ขายนั้นๆ ครับว่าจะมีวิธีใดบ้าง แต่โดยส่วนมากแล้วไฟแนนซ์มักจะตามไปไล่เบี้ยกับผู้ที่เป็นคนค้ำประกัน

ส่วนที่ถามถึงคำว่าขับได้แต่โอนไม่ได้หมายความว่าอย่างไร ที่จริงความหมายก็ตามนั้นเลยครับ คือท่านใดซื้อรถพวกนี้ไป ท่าน จะไม่สามารถไปโอนที่ขนส่งหรือที่ไหนได้แน่นอนครับ แล้วนั่นก็ ทำให้ราคารถพวกนี้ถูกกว่ารถที่โอนได้อยู่มากครับ สำหรับทะเบียน และป้ายวงกลมนั้น โดยส่วนใหญ่แล้วทางผู้ขายจะทำการต่อให้ทุกปี แต่จะโดยวิธีไหนก็สุดแล้วแต่ตัวผู้ขายท่านนั้นจะพิจารณา

ราคาของรถเหล่านี้จะอยู่ประมาณเท่าไร ตรงนี้ตอบยากครับ เพราะไม่มีเกณฑ์อะไรมากำหนดเสียแล้วแต่ที่ผมลองถามข้อมูลดู ที่แน่ๆ ราคาจะต่ำกว่ารถปกติเอาเรื่องอยู่ครับ จะยกตัวอย่างนะครับ คือรถ BMW 520d ปี 2010 จะอยู่ประมาณ 950,000 บาทครับ และจะลดหลั่นลงมาตามปี  Au di  TTs ปี 2010 หรือ Porsche รุ่นราคาต่ำ จะอยู่ที่ประมาณ 1,650,000-2,000,000 ครับ ส่วนรถยอดฮิตอย่าง  Accord,  Camry หรือ Fortun er ปี 2010 จะอยู่ที่ประมาณ 500,000-600,000 ครับ และ  V ios,  City หรือ  Dmax ,  Vigo พวกนี้ราคามักจะไม่เกิน 300,000 บาทครับ โดยรถเหล่านี้ต้องซื้อเป็นเงินสดเท่านั้นครับ ไม่มีการจัดไฟแนนซ์

มีประเด็นที่ว่า เมื่อซื้อไปแล้ว เบื่อหรืออยากเปลี่ยนจะทำอย่างไร โดยมากแล้วผู้ซื้อสามารถขายคืนทางผู้ขายได้ครับ ถ้ารถไม่ได้ไปชนหรือทำอะไรหนักๆ มา โดยก็จะหักค่าเสื่อมกันตามที่ทางผู้ขายนั้นๆ พิจารณา ส่วนใหญ่เมื่อมีการตัดสินใจที่จะซื้อรถเหล่านี้ เขาจะไม่โอนเงินก่อนครับ เพราะโดยมาก แล้วถ้าผู้ซื้อโอนเงินก่อน ความเสี่ยงจะอยู่ในระดับของการอาจ จะเสียเงินฟรีถึงเสียเงินฟรีแน่นอนครับ มักจะเห็นรถแล้วถึงจะจ่ายเงิน ผมให้ข้อมูลไปตามข้อเท็จจริงนะครับ
ส่วนท่านใดที่คิดจะซื้อรถยนต์ประเภทนี้ ผมก็ขอบอกก่อนว่าผิดพลาดอย่างไรอย่ามาโทษกัน แล้วแต่วิจารณญาณของบุคคล นั้นครับ ให้แนะนำก็คงไม่เอาด้วย ซื้อรถให้ถูกต้องดีกว่าครับ.


ที่มา http://www.ryt9.com/s/tpd/1080207

วันเสาร์ที่ 26 พฤศจิกายน พ.ศ. 2554

กลับบ้านหลังน้ำลดคราวนี้ มีอะไรต้องทำ


house

เรื่อง : กรวิกา วีระพันธ์เทพา

ช่วงเวลานี้ หลายพื้นที่น้ำลดลงจนหลายคนเดินทางกลับเข้าบ้านได้แล้ว เมื่อกลับไปเจอบ้านที่มีสภาพเปลี่ยนไปเพราะมีแขกที่ไม่ได้รับเชิญมาเยี่ยมเยียน อาจทำให้วางแผนไม่ถูกว่าจะฟื้นฟูอย่างไรดี จะเริ่มจากตรงไหน สิ่งไหนซ่อมได้ สิ่งใดควรทิ้ง ฯลฯ

ก่อนเข้าบ้าน ลองอ่านแนวทางง่ายๆ เหล่านี้กันก่อน เพื่อความปลอดภัยทั้งคนและทรัพย์สิน และอย่าลืมว่าเช่นเดียวกับช่วงเวลาก่อนและระหว่างน้ำท่วม นั่นคือ “สติ” เป็นสิ่งสำคัญที่สุด


สำรวจให้ทั่ว จัดพื้นที่เก็บขยะ

เมื่อกลับถึงบ้าน อย่ารีบทำอะไร ยังไม่ต้องเปิดระบบไฟ สำรวจสภาพของในบ้านและโดยรอบว่ามีอะไรเปลี่ยนแปลง เมื่อแก้ไขจะได้ทำตามลำดับได้ไม่สับสน
แน่นอนว่าจะมีขยะทั้งของบ้านเราเองและบ้านคนอื่น เลือกที่พักขยะหรือที่แขวนถุงขยะ เพราะสิ่งที่ลำบากที่สุดหลังน้ำลดก็คือปริมาณขยะมากกว่าคนจะมาเก็บขยะ ดังนั้นจึงต้องใช้เวลา
เรียงลำดับ แยกประเภทขยะ เพราะกำลังเจ้าหน้าที่ไม่เพียงพอ ทิ้งขยะที่จะเน่าได้ก่อน เช่น เศษอาหาร ส่วนขยะบางประเภทเก็บไว้ในบริเวณบ้านก่อนได้แล้วค่อยทยอยทิ้งทีหลัง เช่น โฟม พลาสติก เฟอร์นิเจอร์ที่พังเสียหาย ส่วนขยะอันตราย จำพวกเครื่องใช้ไฟฟ้า หลอดไฟ (ที่ยังไม่แตก) ควรคัดแยกไว้ต่างหาก แล้วหาวิธีจัดการอย่างเหมาะสมเป็นลำดับถัดไป

ระบบไฟฟ้า

อย่าเพิ่งเริ่มเปิดระบบไฟฟ้าใดๆ ทั้งสิ้น ตรวจสภาพเรียบร้อยก่อนว่ามีอะไรชำรุด
ตัวหลักๆ ที่มักเสียหายเวลาน้ำท่วมคือปั๊มน้ำและคอมเพรสเซอร์แอร์ ตรวจดูว่ามีขยะอะไรเข้าไปขวางในเครื่องหรือไม่ เปิดฝาครอบ จัดการเก็บขยะออก ทิ้งไว้ให้แห้งอย่างน้อย 3-4 วัน หรือ 1 สัปดาห์
ปลั๊กไฟที่อยู่ระดับน้ำท่วมถึง ไขน็อตเปิดฝาออก ปล่อยทิ้งไว้ให้แห้ง 3-4 วัน หรือ 1 สัปดาห์ ส่วนมากไม่ค่อยเจ๊ง
ตู้ไฟส่วนมากจะอยู่สูง น้ำท่วมไม่ถึง แต่ถ้าท่วมจริงๆ อย่าทำอะไรเพราะเกินความสามารถของเรา ต้องให้ช่างไฟมาตรวจสอบ

โครงสร้างบ้าน

น้ำท่วมอาจจะทำให้โครงสร้างบ้านมีปัญหา โดยเฉพาะรอบข้างเราเป็นบึง ตลิ่ง หรือพื้นที่ที่มีความสูงต่างกันมากๆ อาจจะเกิดดินสไลด์ จนทำให้ฐานราบเคลื่อนตัวได้
สำรวจรอบบ้าน มีดินที่เคลื่อนตัว ถนนทรุดตัวผิดปกติหรือเปล่า ดูอาคารเราว่ามีรอบร้าวอะไรเพิ่มเติม
ถ้ามีรอยแตกแนวดิ่ง แสดงว่าโครงสร้างอาจจะมีการขยับตัว ต้องให้ช่างมาตรวจสอบ
แต่ถ้าเป็นรอยร้าวเฉียงๆ เล็กน้อย ไม่เป็นระเบียบ สามารถซ่อมเองได้โดยใช้วัสดุโป๊วสำเร็จรูป
ปัญหาจริงๆ คือความชื้นเข้าไปในผนัง อยู่เฉยๆ อย่าเพิ่งดำเนินการซ่อมใดๆ ทิ้งไว้ 2 สัปดาห์ขึ้นไปแล้วค่อยซ่อมแซมหรือทาสีใหม่ เพราะยิ่งซ่อมจะยิ่งเป็นปัญหา ทำให้ความชื้นไม่ระเหยออกมา หากมีตู้อะไรขวางการระบายความชื้นต้องเลื่อนออก

ภายในบ้าน

ระบายความชื้นด้วยการเปิดประตูหน้าต่างทุกบาน
โซฟา ทิ้งให้แห้งประมาณ 2 สัปดาห์ เปลี่ยนวัสดุบุใหม่ พรมต้องตัดใจทิ้งเพราะยากที่จะกลับมาคืนสภาพเดิม
ประตูหน้าต่าง อลูมิเนียม ใช้น้ำยาเช็ดทำความสะอาดหรือน้ำสบู่อ่อนๆ
วงกบไม้ บานไม้ ประตูไม้ที่เสียรูปนิดหน่อย อย่าเพิ่งทำอะไร รอให้แห้งประมาณ 2 สัปดาห์ แล้วอาจจะไสแต่งเองได้ แต่ประตูไม้อัดควรเปลี่ยนใหม่ ตัวบานพับก็หาสารหล่อลื่นมาฉีดได้
พื้นกระเบื้อง น้ำลดแล้วทำความสะอาดได้เลย เพราะทิ้งไว้จะขัดคราบยาก ใช้น้ำยาล้างพื้นขัดตามยาแนวออก ถ้าเป็นคราบเกาะแน่น ใช้ตะปูขูดยาแนวทิ้งแล้วใช้ยาแนวสำเร็จรูปป้ายใหม่
ปาเก้ ที่หลุดลอยต้องแกะทิ้งแล้วซื้อมาเสริม แต่ถ้ามีงบประมาณทำใหม่ดีกว่า เพราะใช้ต่อไปอาจจะเสียหายเพิ่มขึ้น
ถังน้ำที่ฝังดิน ตรวจดูว่าน้ำเข้าไปหรือเปล่า ช้อนเศษขยะแล้วใช้ปั๊มดูดน้ำออก ล้างถังให้สะอาด
ถังส้วมปล่อยทิ้งไว้ น้ำจะไหลออกมาเอง ใช้แบคทีเรียสำเร็จรูปหรือน้ำยาชีวภาพเทใส่ชักโครก


ใจเย็นสักนิด ของยังมีค่า

ทรัพยากรในบ้าน ใจเย็นสักนิด บางอย่างเมื่อความชื้นระเหยแล้ว สามารถนำกลับมาใช้ได้ หรือเมื่อแยกประเภทแล้ว สามารถขายได้
เหล็กดัด หน้าต่าง บานประตู ถอดออกมาผึ่งแดด ทิ้งไว้ให้แห้ง อาจจะนำกลับไปใช้ได้
ซากต้นไม้ กิ่งไม้ ใบไม้ ทำปุ๋ยหมักได้
แยกประเภทขยะ ได้แก่คอนกรีต โลหะ เศษไม้ พลาสติก แก้ว เครื่องใช้ไฟฟ้า และขยะอันตราย เช่น แบตเตอรี่ สิ่งเหล่านี้ หลายอย่างยังเป็นของที่มีมูลค่า ขายต่อให้ร้านรับซื้อของเก่าได้ ส่วนพวกอิฐบล็อก กระสอบทรายก็สามารถขายต่อให้ผู้รับเหมาก่อสร้างเอาไปถมที่ได้
หลักการง่ายๆ คือ "อย่ารีบซ่อมทันที แต่ควรรีบทำความสะอาดทันที"
พื้นทิ้งไว้อย่างน้อย 1 เดือน ผนังอย่างน้อย 2 อาทิตย์ เครื่องใช้ไฟฟ้าอย่างน้อย 1 อาทิตย์

เตรียมพร้อมรับมือ อยู่กับน้ำ (ในคราวหน้า)

หากเลือกได้ ปูพื้นบ้านด้วยกระเบื้องดูจะเป็นทางเลือกที่ง่ายต่อการทำความสะอาดที่สุด
ถังส้วม อย่าฝังไว้ในดิน ลองประยุกต์พื้นที่จัดวาง เช่น ใต้บันได
กล่องไฟแยกระบบชั้นบน-ชั้นล่างชัดเจน ถึงเวลาน้ำมาตัดไฟชั้นล่าง ใช้ชีวิตชั้นบนได้ตามปกติ
ทุกชุมชนควรกำหนดพื้นที่พักขยะหรือซากปรักหักพังเมื่อเกิดเหตุภัยพิบัติไว้อย่างชัดเจน ขยะจะได้ไม่ล้นทะลัก และช่วยให้ง่ายต่อการจัดการในภายหลัง

ขอบคุณ
คุณทวีจิตร จันทรสาขา นายกสมาคมสถาปนิกสยาม
ดร.อัจฉรา อัศวรุจิกุลชัย คณะสิ่งแวดล้อมและทรัพยากรศาสตร์ มหาวิทยาลัยมหิดล


ที่มา http://www.greenworld.or.th/greenworld/local/1543

ทิศทางที่เริ่มแจ่มชัดของ Android และ Chrome OS


นับตั้งแต่กูเกิลเปิดตัว Chrome OS เป็นต้นมา ก็เกิดคำถามขึ้นมาตลอดว่ามันต่างจาก Android อย่างไรในแง่เป้าหมายทางการตลาด ซึ่งคำตอบจากกูเกิลเองก็คลุมเครือมาโดยตลอดเช่นกัน
แต่ในงาน Google I/O 2011 ครั้งล่าสุด สิ่งที่กูเกิลแถลงทั้งเรื่อง Android และ Chrome OS ก็เริ่มชัดเจนมากขึ้นว่าเป้าหมายจะเหมือน-ต่างอย่างไร
คำตอบนั้นอาจอธิบายสั้นๆ ว่า
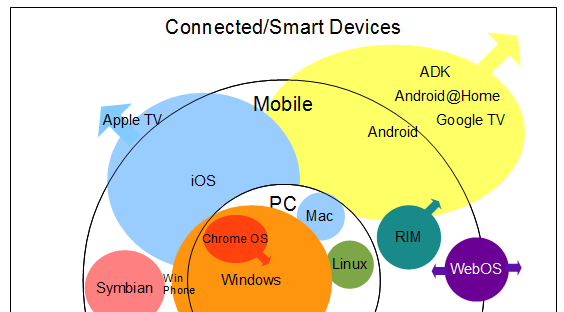
  • Chrome OS จับตลาดพีซีเดิม ด้วยแนวคิดใหม่ (Reinvent PC)
  • ส่วน Android จะจับตลาดเกิดใหม่ที่ไปไกลกว่าพีซี (Beyond PC)

Chrome OS กับตลาดพีซีองค์กร

แผนเปิดตัว Chrome OS, Chromebook และ Chromebooks for business นั้นชัดเจนว่า กูเกิลเล็งตลาดไอทีองค์กร (enterprise IT) ซึ่งฝั่งไคลเอนต์นั้น ถูกครอบครองโดย "พันธมิตรวินเทล" คือพีซีแบบดั้งเดิมจาก Dell/HP/Acer/Lenovo ที่ใช้หน่วยประมวลผลจากอินเทล ระบบปฏิบัติการวินโดวส์ของไมโครซอฟท์ และติดตั้งชุดออฟฟิศของไมโครซอฟท์
ในรอบสิบปีหลัง พีซีองค์กรนั้นกลายสภาพจากพีซีเดี่ยวๆ ที่ใช้พิมพ์งานเอกสารหรือทำงานเฉพาะทางเป็น workstation กลายมาเป็นพีซีที่เชื่อมต่อกับเครือข่ายในสำนักงาน มีการแลกเปลี่ยนไฟล์ ส่งอีเมล พูดคุยสนทนากันภายในองค์กร
ส่วนแอพพลิเคชันขององค์กรก็เริ่มกลายร่างจากแนวคิด client-server มาเป็นเว็บแอพพลิเคชันมากขึ้น
จากเดิมที่กิจกรรมที่เกิดขึ้นบนพีซีองค์กร ทำในระดับ native application อยู่ที่ 60-70% ก็เปลี่ยนมาเป็น 80-90% อยู่บนเว็บเบราว์เซอร์แทน (ส่วนที่เหลือก็คือซอฟต์แวร์ใหญ่ๆ อย่างเช่น Microsoft Office หรือ Photoshop เท่านั้น)
กูเกิลจึงจับจุดนี้มาสร้างเป็นตลาดใหม่ ก็คือ พีซีองค์กรที่เล่นเน็ตได้อย่างเดียว (ครอบคลุมงาน 80-90%) และมีจุดขายที่การบริหารจัดการที่ซับซ้อนน้อยกว่าพีซี ไม่ต้องลงแอนตี้ไวรัส ไม่ต้องอัพเดตซอฟต์แวร์ ไม่ต้องแบ็คอัพระบบ ฯลฯ
กลุ่มองค์กรที่งานเกือบทั้งหมดอยู่บนอินทราเน็ตภายในแล้ว ถือเป็นเป้าหมายหลักของกูเกิลและ Chromebook (นอกจากนี้กูเกิลยังมีมาตรการอื่นๆ มาจับตลาดนี้ เช่น อนุญาตให้รันแอพแบบเดิมผ่าน Citrix/VMware ที่ไปออกจอเบราว์เซอร์)
ตลาดพีซีองค์กรเคยเป็น "ขุมทอง" ของไมโครซอฟท์ที่สร้างรายได้มหาศาล กูเกิลซึ่งเจาะตลาด "ซับเซ็ต" อันหนึ่งของพีซีองค์กร (แต่เป็นซับเซ็ตที่ใหญ่พอตัว) ด้วยโมเดลการจัดการพีซีแบบใหม่ จึงมีโอกาสสูงที่จะเจาะตะลุยในสมรภูมินี้
องค์กรสามารถเลือกได้ทั้งโมเดลการซื้อขาดเครื่อง Chromebook หรือจะเข้าโครงการ Chromebooks for Business ที่เปรียบเสมือนการเช่า/เช่าซื้อเครื่องก็ได้เช่นกัน โมเดลหลังอาจทำเงินให้กูเกิลมากกว่า แต่โมเดลแรกกูเกิลก็ไม่มีปัญหาอันใดเพราะทำรายได้จากโฆษณาได้อยู่ดี นอกจากนี้ยังทำรายได้อีกต่อผ่านบริการออนไลน์อย่าง Google Apps ด้วย
น่าสนใจว่าการเจาะตลาดพีซีองค์กรของ Chromebook จะไปได้ไกลแค่ไหน และยุทธศาสตร์ Reinvent PC (ผมตั้งชื่อเอง) จะส่งผลสะเทือนต่อไมโครซอฟท์เพียงไร (ส่วนผู้ผลิตฮาร์ดแวร์ก็ขายเครื่องได้อยู่ดีไม่ว่าพีซีหรือ Chromebook)
หมายเหตุ: ผมเขียนเรื่อง Chrome OS แบบยาวหน่อย (แต่ใจความเดียวกัน) ไว้ที่ กูเกิลเปิดตัว Chromebook หวังเจาะตลาดพีซีองค์กรของไมโครซอฟท์ เผื่อจะมีคนสนใจอ่าน

Android จับตลาดเกิดใหม่ที่ไกลออกไป

ผู้ที่ติดตามงาน Google I/O อาจผิดหวังกับของใหม่ๆ ของ Android ที่คาดกันว่าจะมาสู้กับ iOS ของแอปเปิลได้อย่างสูสี เพราะนอกจาก Android 3.1 ซึ่งเป็นการอัพเล็ก และข้อมูลว่า Ice Cream Sandwich จะออกปลายปี ก็ไม่มีอะไรใหม่เลย ทั้งทำให้สถานการณ์ของตลาดสมาร์ทโฟนและแท็บเล็ต Android ตาม iOS อย่างไร ก็ยังตามอยู่แบบเดิมไม่เปลี่ยนแปลง
แต่หัวใจสำคัญของประกาศบน Google I/O กลับไม่ใช่สมาร์ทโฟนและแท็บเล็ต แต่เป็น "สิ่งที่อยู่ไกลเกินไปกว่านั้น"
ทั้ง Android และ iOS (รวมถึงระบบปฏิบัติการอื่นๆ อย่าง webOS, MeeGo หรือ Windows Phone ด้วย) เป็นระบบปฏิบัติการที่สร้างขึ้นมาเพื่ออุปกรณ์ที่เราเรียกว่า smart devices ซึ่งก็หมายถึงอุปกรณ์ทุกแบบที่ไม่ใช่พีซี (ถ้าเอาคำของสตีฟ จ็อบส์ ก็เรียกว่า Post-PC Era)
อุปกรณ์เหล่านี้ได้แก่
  • สมาร์ทโฟน
  • แท็บเล็ต
  • ทีวี
  • เครื่องเกม
  • โทรศัพท์บ้านแบบสมาร์ทๆ มีจอทำโน่นนี่ได้
  • คอนโซลรถยนต์
  • ฯลฯ
ที่ผ่านมาเราเห็นการสู้รบกันอย่างหนักในตลาดสมาร์ทโฟนเมื่อ 2-3 ปีก่อน และแท็บเล็ตในรอบ 1-2 ปีนี้ ส่วนของทีวีเริ่มแพลมๆ มาให้เห็นจาก Google TV/Apple TV (ซึ่งยังแป๊กทั้งคู่) และรถยนต์ที่เริ่มมีข่าว แต่ยังไม่มีของจริงออกมาให้เห็นมากนัก
โครงการ Android Open Accessory Development Kit (ADK) และ Android@Home จึงเป็นความพยายามของกูเกิลที่จะไปให้ไกลกว่านั้น เดโมที่เราเห็นในเวที Google I/O คือหลอดไฟ จักรยานออกกำลังกาย เครื่องเสียง ซึ่งอุปกรณ์เหล่านี้ก็คืออุปกรณ์สารพัดชนิดเท่าที่เราจะมีปัญญานึกออก มันเป็นโลกใหม่ที่ยังไม่มีใครเคยไปถึง และเป็นโลกที่ต่างออกไปจากพีซีแบบดั้งเดิมที่เราคุ้นเคย (Beyond PC)
เราอาจสรุปได้ว่า Android จะชนะ iOS ในตลาดมือถือหรือแท็บเล็ตได้หรือเปล่า กูเกิลอาจไม่สนใจ เพราะสิ่งที่กูเกิลสนใจก็คือ "Android ทุกหนทุกแห่ง" ตั้งแต่หลอดไฟไปจนถึงยานอวกาศนั่นเอง

สรุป

สิ่งที่กูเกิลกำลังทำอยู่คือการเลี่ยงหลบฉาก ไม่ปะทะกับคู่แข่งในสมรภูมิที่เป็นรอง เช่น ชนกับวินโดวส์ในตลาดคอนซูเมอร์พีซีที่สู้ยังไงก็แพ้ (ดูลินุกซ์และแมคเป็นตัวอย่าง) แต่พยายามสร้างตลาดเฉพาะของตัวเองหรือตลาดเกิดใหม่ขึ้นมาแทน
Chrome OS เป็นความพยายามในการ "ลัดกระบวนการ" ของพีซี ตั้งแต่ BIOS ไปจนถึงเดสก์ท็อป ซึ่งเป็นอาณาจักรของไมโครซอฟท์มาช้านาน จะเห็นว่ากดปุ่มเปิดเครื่องปั๊บ Chrome OS จะพาเราลัดกระบวนการบูตทั้งหมดมายังหน้าของเบราว์เซอร์แทน
ส่วน Android ถึงแม้สภาพตลาดที่เห็นจะถูกวางให้เป็นคู่กัดกับแอปเปิลและ iOS ในตลาดอุปกรณ์พกพา แต่ประกาศรอบล่าสุดเรื่อง ADK และ Android@Home ก็ทำให้เราเห็นว่า กูเกิลคิดไปไกลกว่านั้นมาก และน่าสนใจว่าแอปเปิล (รวมถึงคู่แข่งอื่นๆ) จะมีตอบโต้กับยุทธศาสตร์ "Android ทุกหนทุกแห่ง" ได้อย่างไร
ผมขอยกบทความเก่า The New Dawn of Computing มาอีกรอบว่า ยุคสมัยใหม่มันเพิ่งจะเริ่มต้นขึ้นเท่านั้นเอง


รีวิว Cr-48 โน้ตบุ๊กตัวแรกที่ใช้ Chrome OS
กูเกิล โครมโอเอส


ที่มา  http://www.blognone.com/

ทำความรู้จักกับ Distributed Denial of Service (DDoS)


การโจมตีแบบ Distributed Denial of Service (DDoS) มีจุดประสงค์เพื่อให้ระบบหยุดการทำงานไม่สามารถใช้เครื่องคอมพิวเตอร์ได้ทั้งระบบหรือเครื่องเดียวๆ เคยมีเหตุการโจมตีแบบนี้เป็นตัวอย่างจริงมากับประเทศเกาหลีใต้ เมื่อปี 2552 ในเดือนนี้หล่ะ มีแฮกเกอร์ยิง DDoS ถล่มเครือข่ายคอมพิวเตอร์และเว็บไซต์หน่วยงานรัฐบาลเกาหลีใต้ แฮกเกอร์ไม่ทราบสัญชาติได้ส่งข้อมูลเข้าไปทำลายระบบเน็ตเวิร์ก จนเว็บไซต์ใช้งานไม่ได้นานกว่า 4 ชั่วโมง เว็บไซต์เกาหลีใต้ที่ถูกโจมตีไม่ใช่เว็บไซต์ทั่วไป แต่เป็นเว็บไซต์ของกระทรวงกลาโหม เว็บไซต์ทำเนียบประธานาธิบดี ในไทยก็มี ถ้าใครเป็นนักเล่นคอมพิวเตอร์ และเป็นคอการเมือง จะรู้กันในช่วงที่ปัญหาการเมืองกำลังคุกรุ่นที่ผ่านมาเว็บ ICT ก็เคยถูกโจมตีจนระบบล่ม ไม่สามารถใช้งานได้อยู่หลายชั่วโมง
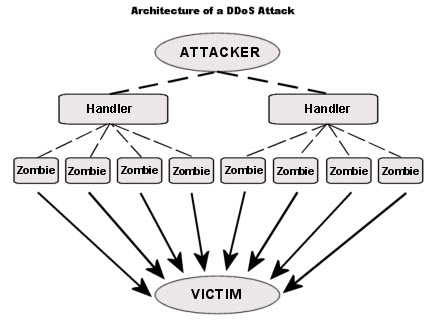
ผู้ที่โจมตีแบบ DDoS  มักจะนำเครื่องมือที่จะใช้ในการโจมตีไปติดตั้งบนคอมพิวเตอร์ที่ถูกเจาะไว้แล้ว คอมพิวเตอร์ที่ได้รับเครื่องมือนี้เข้าไปจะเรียกว่า“ซอมบี้” ซึ่งเมื่อมีจำนวนพอสมควรก็จะระดมส่งข้อมูลในรูปแบบที่ควบคุมได้โดยผู้ควบคุมการโจมตีไปยัง เหยื่อหรือเป้าหมายที่ต้องการ ซึ่งการโจมตีรูปแบบนี้มักจะก่อให้เกิดการใช้แบนด์วิดธ์อย่างเต็มที่จนผู้ อื่นไม่สามารถใช้งานได้ตามปกติ หรือทำให้ระบบที่ถูกโจมตีไม่มีทรัพยากรเหลือพอที่จะให้บริการผู้ใช้ธรรมดาได้
DDos- 0
รูปแบบการโจมตี
เครื่องมือที่ใช้โจมตี แบบ DDoS มีใช้กันอย่างแพร่หลายมานานหลายปีแล้วย้อนหลังเป็น 10 ปี มาแล้ว (แต่บรรดาผู้ผลิตอุปกรณ์คอมพิวเตอร์ต่างก็มีวิธีป้องกันการโจมตีเช่นเดียวกัน) รูปแบบการโจมตีที่นิยมใช้กันก็มีอย่าง SYN flood, UDP flood, ICMP flood, Smurf, Fraggle เป็นต้น ซึ่งมีรายละเอียดโดยสังเขป ดังนี้…
1. การโจมตีแบบ SYN Flood
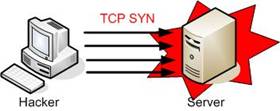
เป็นการโจมตีโดยการส่ง แพ็คเก็ต TCP ที่ตั้งค่า SYN บิตไว้ไปยังเป้าหมาย เสมือนกับการเริ่มต้นร้องขอการติดต่อแบบ TCP ตามปกติ (ผู้โจมตีสามารถปลอมไอพีของ source address ได้) เครื่องที่เป็นเป้าหมายก็จะตอบสนองโดยการส่ง SYN-ACK กลับมายัง source IP address ที่ระบุไว้ ซึ่งผู้โจมตีจะควบคุมเครื่องที่ถูกระบุใน source IP address ไม่ให้ส่งข้อมูลตอบกลับ ทำให้เกิดสภาวะ half-open ขึ้นที่เครื่องเป้าหมาย หากมีการส่ง SYN flood จำนวนมาก ก็จะทำให้คิวของการให้บริการของเครื่องเป้าหมายเต็ม ทำให้ไม่สามารถให้บริการตามปกติได้ นอกจากนี้ SYN flood ที่ส่งไปจำนวนมาก ยังอาจจะทำให้เกิดการใช้แบนด์วิดธ์อย่างเต็มที่อีกด้วย
DDoS-1
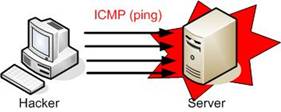
2. การโจมตีแบบ ICMP Flood
เป็นการส่งแพ็คเก็ต ICMP ขนาดใหญ่จำนวนมากไปยังเป้าหมาย ทำให้เกิดการใช้งานแบนด์วิดธ์เต็มที่
DDoS-2
3. การโจมตีแบบ UDP Flood
เป็นการส่งแพ็คเก็ต UDP จำนวนมากไปยังเป้าหมาย ซึ่งทำให้เกิดการใช้แบนด์วิดธ์อย่างเต็มที่ และหรือทำให้ทรัพยากรของเป้าหมายถูกใช้ไปจนหมด โดยจะส่ง UDP packet ไปยัง port ที่กำหนดไว้ เช่น 53 (DNS)
4. การโจมตีแบบ Teardrop
โดยปกติเราเตอร์จะไม่ยอม ให้แพ็กเก็ตขนาดใหญ่ผ่านได้ จะต้องทำ Fragment เสียก่อนจึงจะยอมให้ผ่านได้ และเมื่อผ่านไปแล้วเครื่องของผู้รับปลายทางจะนำแพ็กเก็ตที่ถูกแบ่งออกเป็น ชิ้นส่วนต่าง ๆ ด้วยวิธีการ Fragment มารวมเข้าด้วยกันเป็นแพ็กเก็ตที่สมบูรณ์ การที่สามารถนำมารวมกันได้นี้จะต้องอาศัยค่า Offset ที่ปรากฏอยู่ในแพ็กเก็ตแรกและแพ็กเก็ตต่อๆ ไปสำหรับการโจมตีแบบ Teardrop นี้ ผู้โจมตีจะส่งค่า Offset ในแพ็กเก็ตที่สองและต่อ ๆ ไปที่จะทำให้เครื่องรับปลายทางเกิดความสับสน หากระบบปฏิบัติการไม่สามารถรับมือกับปัญหานี้ก็จะทำให้ระบบหยุดการทำงานในทันที
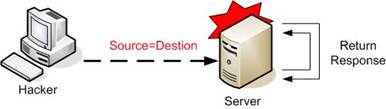
5. การโจมตีแบบ Land Attack
ลักษณะการโจมตีประเภทนี้ เป็นการส่ง SYN ไปที่เครื่องเป้าหมายเพื่อขอการเชื่อมต่อ ซึ่งเครื่องที่เป็นเป้าหมายจะต้องตอบรับคำขอการเชื่อมต่อด้วย SYN ACK ไปที่เครื่องคอมพิวเตอร์ต้นทางเสมอ แต่เนื่องจากว่า IP Address ของเครื่องต้นทางกับเครื่องที่เป็นเป้าหมายนี้มี IP Address เดียวกัน โดยการใช้วิธีการสร้าง IP Address ลวง (โดยข้อเท็จจริงแล้วเครื่องของ Hacker จะมี IP Address ที่ต่างกับเครื่องเป้าหมายอยู่แล้ว แต่จะใช้วิธีการทางซอฟต์แวร์ในการส่งแพ็กเก็ตที่ประกอบด้วยคำขอการเชื่อมต่อ พร้อมด้วย IP Address ปลอม) ซึ่งโปรโตคอลของเครื่องเป้าหมายไม่สามารถแยกแยะได้ว่า IP Address ที่เข้ามาเป็นเครื่องปัจจุบันหรือไม่ ก็จะทำการตอบสนองด้วย SYN ACK ออกไป หากแอดเดรสที่ขอเชื่อมต่อเข้ามาเป็นแอดเดรสเดียวกับเครื่องเป้าหมาย ผลก็คือ SYN ACK นี้จะย้อนเข้าหาตนเอง และเช่นกันที่การปล่อย SYN ACK แต่ละครั้งจะต้องมีการปันส่วนของหน่วยความจำเพื่อการนี้จำนวนหนึ่ง ซึ่งหากผู้โจมตีส่งคำขอเชื่อมต่อออกมาอย่างต่อเนื่องก็จะเกิดปัญหาการจัดสรรหน่วยความจำ
DDoS-3
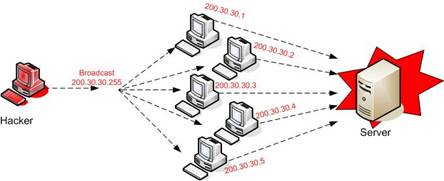
6. Smurf
ผู้โจมตีจะส่ง ICMP Echo Request ไปยัง broadcast address ในเครือข่ายที่เป็นตัวกลาง (ปกติจะเรียกว่า amplifier) โดยปลอม source IP address เป็น IP address ของระบบที่ต้องการโจมตี ซึ่งจะทำให้เครือข่ายที่เป็นตัวกลางส่ง ICMP Echo Reply กลับไปยัง IP address ของเป้าหมายทันที ซึ่งทำให้มีการใช้งานแบนด์วิดธ์อย่างเต็มที่
DDoS-4
ความเสียหายที่เกิดโดยการโจมตีในรูปแบบ DoS
ความเสียหายที่เกิดจาก DoS ส่งผลให้ผู้ใช้งานแต่ละส่วนไม่เหมือนกัน แล้วแต่ว่าเขาจะอยู่ในส่วนใด เช่น เป็นผู้เข้าไปใช้งาน เป็นพนักงานในองค์กรที่โดนโจมตีหรือเป็น เจ้าของเครื่องที่ถูกใช้ในการโจมตี หรือจะมองในแง่ขององค์กรที่โดนโจมตี ทุกๆ ฝ่ายล้วนแล้วแต่เป็นฝ่ายเสียทั้งนั้น ยกเว้นคนที่ทำให้เหตุการณ์นี้ เกิดขึ้น หรือคนที่เป็นคนบงการอยู่เบื้องหลังเท่านั้นที่ได้ประโยชน์จากการโจมตีนั้น


ถ้าเราจะจัดความเสียหาย ของ DoS นั้นก็สามารถจัดได้ตามประเภทของการทำงานของตัว DoS เอง ซึ่งสามารถแบ่งได้เป็นสองประเภทด้วยกันคือ
1. ความเสียหายกับเครื่องคอมพิวเตอร์
ในส่วนความเสียหายของ เครื่องคอมพิวเตอร์นั้น เราก็สามารถมองได้สองมุมด้วยกันคือ ในมุมของเครื่องที่ถูกใช้ในการโจมตีกับในมุมของเครื่องที่โดนโจมตี
1.1 เครื่องที่ถูกใช้เป็นเครื่องมือในการโจมตี อันดับแรกคือเราสูญเสียการควบคุมของเครื่องเราเองทำให้คนอื่นสามารถเข้ามาบงการเครื่องของเราให้ไปทำอย่างโน้นทำอย่างนี้ตามที่เขาต้องการได้ อันดับสองคือการเสียทรัพยากรของเครื่องเองไม่ว่าจะเป็น ซีพียู เมโมรี หรือแบนด์วิดธ์ เป็นต้น  ทรัพยากรต่าง ๆ ของเครื่องที่กล่าวไปแล้วนั้นจะถูกใช้ไปรันโปรแกรมที่จะใช้ในการเข้าไปโจมตี เครื่องเหยื่อ ทำให้เครื่องคอมพิวเตอร์ของเรานั้นไม่สามารถใช้งานได้อย่างเต็มที่
1.2 เครื่องที่เป็นเหยื่อในการโจมตีครั้งนี้ แน่นอนว่าทำให้เครื่องนั้นไม่สามารถให้บริการต่อไปได้ เพราะจุดประสงค์หลักของ DoS ก็คือสิ่งนี้ เพราะเครื่องนั้นมัวแต่ประมวลผล Request จำนวนมากที่ถูกส่งเข้ามาทำให้เครื่องนั้นทำงานหนักจนไม่สามารถรับงานได้อีกต่อไปบางเครื่องอาจจะแฮงก์ไปเฉย ๆ หรือระบบอาจจะ Crash เลยก็เป็นไปได้ทำให้เครื่องนั้นไม่สามารถให้บริการได้อีก
2. ความเสียหายกับระบบเน็ตเวิร์ก
ความเสียหายที่เกิดขึ้น กับระบบเน็ตเวิร์กนั้นเราก็สามารถมองได้สองมุมเช่นกัน คือ มองในมุมของผู้ที่ถูกใช้เป็นเครื่องมือในการโจมตี และผู้ที่ถูกโจมตี
2.1 มุมที่ผู้ถูกใช้เป็นเครื่องมือ ทำให้แบนด์วิดธ์ที่เราควรจะมีเหลือไว้ ใช้นั้นถูกใช้ไปกับการโจมตีเสียหมด  บางครั้งก็กินแบนด์วิดธ์ทั้งหมดที่เรามีอยู่เพื่อใช้ในการโจมตีทำให้เครื่อง หรือระบบที่ถูกใช้เป็นเครื่องมือในการโจมตีนั้นไม่สามารถใช้งานระบบ เน็ตเวิร์กได้อีกต่อไป
2.2 มุมที่ผู้ถูกโจมตี เช่นเดียวกับแบนด์วิดธ์ของผู้ที่ถูกโจมตีนั้นก็จะใช้ไปอย่างรวดเร็วจนหมด ทำให้บริการที่เตรียมไว้ที่เครื่องที่ถูกโจมตีนั้นไม่สามารถใช้งานได้อีกต่อไป เครื่องที่ต้องการที่จะติดต่อเข้ามาที่เครื่องนี้ หรือผ่านเครื่องนี้เพื่อเข้าไปในระบบข้างใน (ในกรณีที่เป็นไฟร์วอลล์) ไม่สามารถใช้งานได้ ผู้ที่อยู่ด้านในของระบบก็จะไม่สามารถเชื่อมต่อกับ ระบบภายนอกได้เช่นเดียวกัน แต่ระบบ LAN ภายในก็ยังสามารถใช้งานได้ตามปกติ
3. ความเสียหายกับองค์กร
3.1 เมื่อเกิดการโจมตีขึ้นแล้วก็มีแต่เสียกับเสียเท่านั้น ยิ่งองค์กรที่ถูกโจมตีด้วยแล้วความเสียหายนั้นก็เกิดขึ้นอย่างมากมายทีเดียว เริ่มตั้งแต่ความเสียหายของตัวเครื่องคอมพิวเตอร์หรือระบบที่โดนโจมตีเองทำให้ ต้องเสียเวลาเสียค่าใช้จ่ายในการซ่อมแซมเพื่อที่ให้สามารถกลับมาให้บริการได้อย่างเดิม
3.2 เสียโอกาสทางธุรกิจโอกาสที่จะทำธุรกรรมกับเครื่องที่โดนโจมตี หรือการทำธุรกรรมอื่นๆ กับระบบภายในที่จำเป็นต้องต่อเชื่อมกับอินเตอร์เน็ตสูญเสียโอกาสที่จะทำธุรกรรมทางอินเตอร์เน็ต โอกาสที่ลูกค้าจะเข้ามาในเว็บโอกาสที่จะปิด การขาย โอกาสที่จะสร้างรายได้ และอีกหลาย ๆ โอกาสที่ทางองค์กรจะต้องเสียไป
3.3 เสียภาพลักษณ์ขององค์กร องค์กรที่ถูกโจมตีด้วยการโจมตีประเภท DoS นั้น ทำให้การบริการที่องค์กรนั้นเตรียมพร้อมไว้ให้บริการไม่สามารถให้บริการ ได้ทำให้ภาพลักษณ์ขององค์กรนั้นเสียไป เพราะไม่สามารถป้องกัน เหตุที่เกิดขึ้นได้ หรือไม่มีวิธีการแก้ไขที่รวดเร็วจนทำให้เกิดความ เสียหายขึ้น ทำให้ลูกค้าขาดความเชื่อมั่นในองค์กรว่าจะสามารถตอบสนอง ความต้องการของตนได้ อาจเป็นเหตุให้ลูกค้าเปลี่ยนใจไปใช้บริการของ องค์กรอื่นแทนในที่สุด
จะทำอย่างไรเมื่อถูกโจมตี
1.การโจมตีที่เกิดขึ้นมักจะทำให้เกิดการใช้งานแบนด์วิดธ์จนเต็มที่ เช่น SYN flood ถ้าหากทำการกรองแพ็คเก็ตที่ ISP ได้ ก็จะสามารถลดผลกระทบที่จะเกิดขึ้นได้
2.ติดตั้ง Hardware ที่มีขีดความสามารถสูงไว้ระหว่างเครือข่ายของ ISP กับของระบบที่ต้องการป้องกัน เช่น การติดตั้งเราเตอร์ประสิทธิภาพสูง ที่สามารถทำ filtering ได้
3.โดยปกติการโจมตีแบบ DoS ผู้โจมตีมักจะโจมตีไปยังเป้าหมายโดยระบุเป็น ip address โดยตรง ไม่ได้ผ่านการทำ DNS lookup มาก่อน ดังนั้น เมื่อเกิดการโจมตีขึ้น ยังสามารถหาหนทางหลบหลีกการโจมตีดังกล่าวได้ 2 วิธีคือ
3.1 เปลี่ยน ip address เมื่อเกิดการโจมตี
3.2. เปลี่ยน ip address ไปเรื่อยๆ แม้จะไม่มีการโจมตี ซึ่งการกระทำทั้งสองรูปแบบก็มีข้อดีข้อเสียต่างกัน ในรูปแบบแรกจะต้องมีระบบตรวจจับที่ดี สามารถแจ้งเตือนผู้ดูแลระบบให้สามารถปรับเปลี่ยน ip address ได้อย่างรวดเร็ว จะเห็นว่ามีช่องว่างระหว่างการดำเนินงานอยู่ แต่ก็มียังมีข้อดีที่ผู้โจมตีจะไม่สามารถรู้แทกติกนี้จนกว่าจะเริ่มโจมตี ในขณะที่วิธีที่สองจะมีความยากลำบากในการเริ่มโจมตีมากกว่า
มีวิธีปฏิบัติที่ใช้ได้จริงซึ่งต้องการการแก้ไขเพียงเล็กน้อย และพยายามลดผลกระทบที่จะเกิดขึ้นกับผู้ใช้ให้น้อยที่สุด ดังนี้
การแก้ไข DNS
การแก้ไข DNS entries โดยเปลี่ยน ip address ของระบบที่กำลังถูกโจมตีไปเป็น ip address ใหม่ ให้พยายามลดค่า TTL ของ DNS record ให้น้อยที่สุดเท่าที่จะเป็นไปได้ และพิจารณาว่าควรย้าย DNS server ไปยังลิงค์อื่นที่ไม่ใช่ลิงค์เดียวกันกับระบบที่กำลังถูกโจมตี โดยพิจารณาได้จาก traffic ที่จะเกิดขึ้นจาก DNS server เครื่องนี้ นอกจากนี้ควรตรวจสอบ secondary DNS server ด้วยว่ามีความพร้อมในการทำงานหรือไม่หาก primary DNS server มีปัญหา
  • Network Address Translationหากระบบที่ถูกโจมตีสามารถใช้งาน NAT ได้ ก็จะทำให้ง่ายในการเปลี่ยน ip address หากไม่มี NAT ถูกติดตั้งในระบบไว้แล้ว ก็ควรติดตั้งเพิ่มเติม โดยปกติแล้วเราเตอร์ก็มีความสามารถนี้ นอกจากนี้ควรพิจารณาถึงระบบที่สามารถทำ load balancing ได้ เพื่อกระจายภาระงานให้ทั่วถึง
  • Filter ค่า ip address เดิมTraffic ที่เข้ามายัง ip address ตัวเดิมจะมีแค่ traffic ที่เกิดจากการโจมตี และจากผู้ใช้ที่ยังใช้ค่า DNS entry เก่าเท่านั้น (ซึ่งเกิดจากการกระจายตัวของ DNS entry นั้นจะต้องใช้เวลาซักระยะ) ดังนั้นจึงสามารถบล็อก traffic สำหรับ ip address นี้ได้ หากไม่ต้องการให้ traffic ของ ip address ชุดเดิมเข้ามาภายในระบบก็สามารถทำได้โดยการยกเลิก routing สำหรับ ip address เดิมเสีย
  • ใช้ ip address ชุดใหม่และลิงค์ที่แตกต่างมีวิธีแก้ไขที่ได้ผลอีกวิธีคือ การเปลี่ยนไปใช้ลิงค์ชุดใหม่และ ip address บล็อกใหม่ทั้งหมด หากผู้โจมตีหยุดการโจมตีและเปลี่ยนเป้าหมายเป็น ip address ชุดใหม่ ผู้ดูแลระบบก็สามารถเปลี่ยน ip address และลิงค์กลับไปเป็นลิงค์เดิมได้
การป้องกันการโจมตี DNS server
การป้องกันการโจมตีที่กล่าวมาด้านบนนี้ อาศัยฟังก์ชันการทำงานของ DNS server เพื่อกระจายข่าวการเปลี่ยน ip address ชุดใหม่ ดังนั้นผู้โจมตีอาจจะเปลี่ยนเป้าหมายมาเป็น DNS server ก็เป็นได้ โดยสามารถโจมตีมายัง port 53 ทั้ง UDP flood หรือ SYN flood ได้ มีวิธีป้องกันดังต่อไปนี้
  • วางเครื่อง primary DNS server ไว้ในลิงค์ที่แยกต่างหาก
  • สำรองข้อมูลของ primary DNS server ไปยังที่ตั้งแห่งใหม่
  • สร้าง secondary DNS server ไว้ในหลายๆ จุด บนลิงค์ที่แตกต่างกัน
  • ใช้ primary DNS server ที่ผู้อื่นมองไม่เห็น (unadvertised) และเชื่อมโยงไปยัง secondary DNS server โดยลิ้งค์ที่แยกต่างหาก
  • สร้าง non-advertised secondary DNS server ที่สามารถพร้อม advertise ได้ตลอดเวลา
4.ผู้โจมตี
หากผู้โจมตีเปลี่ยนเป้าหมายมาเป็น ip address ใหม่ตามที่กำหนด จะทำให้สามารถประมาณการณ์การตั้งรับได้ เช่น
- เมื่อผู้โจมตีซึ่งควบคุมการโจมตีเปลี่ยนแปลงคำสั่ง ก็จะทำให้เพิ่มโอกาสในการตามจับตัวได้ง่ายขึ้น
- หากมีการจับตาดู traffic จะทำให้เพิ่มโอกาสในการตามจับตัวได้ง่ายขึ้น
  • URL redirectหากผู้โจมตีทำการโจมตี web server อาจจะพิจารณาใช้การ redirect เพื่อแก้ไขปัญหาได้ โดยการแก้ไข DNS entry เพื่อเปลี่ยน ip address ไปเป็น server ที่ตั้งไว้เพื่อแก้ปัญหาโดยเฉพาะ ซึ่งจะทำ redirection ไปยัง web server ที่แท้จริงไว้ ซึ่งจะทำให้ incoming request ที่เป็นของผู้ใช้ปกติถูก redirect ไปยัง web server ตัวจริง ในขณะที่ traffic ที่เป็นการโจมตีจะไม่ถูก redirect ไป แต่ผู้โจมตีก็สามารถค้นหา ip address ที่แท้จริงของ web server ได้ ดังนั้นจึงควรใช้ network address translation ซึ่งจะช่วยแก้ไขปัญหานี้ได้เป็นอย่างดี
  • อาจจะมีการพิจารณาสร้างเส้นทางเชื่อมต่อพิเศษสำหรับ client ที่มีความสำคัญกว่าปกติ เพื่อไม่ให้ได้รับผลกระทบจากเหตุการณ์การโจมตีที่อาจจะเกิดขึ้น
คำแนะนำทั่วไป
  • จัดหาแบนด์วิดธ์ให้มากกว่าความต้องการใช้งานยามปกติ
  • สร้างระบบสำรองทั้งระบบเครือข่ายและระบบของเครื่องให้บริการ
  • ถ้าเป็นไปได้พยายามแยก traffic ให้ออกจากกันให้ได้ เช่น ใช้ ISP คนละแห่งกันสำหรับลิงค์ไปยัง web server และลิงค์เพื่อใช้งานอินเตอร์เน็ต
  • ติดต่อ network service provider ในเรื่อง
    • นำระบบป้องกันการโจมตีแบบ DoS มาใช้
    • ระบบป้องกัน DoS ที่มีอยู่
    • ข้อมูลติดต่อในกรณีฉุกเฉิน
    • ผู้ให้บริการ upstream
  • ให้กรองข้อมูลที่ไม่มีประโยชน์ทิ้ง เช่น
    • กรอง private ip addresses เช่น 10.0.0.0/8 172.16.0.0/12 192.168.0.0/16
    • กรอง broadcast address ซึ่งปกติจะลงท้ายด้วย .255 หรือ .0
    • กรอง loopback address (127.0.0.0/8)
    • ป้องกันการปลอมแปลง ip address โดยกรองแพ็คเก็ตที่มาจากภายนอกและมี source ip address ตรงกันกับ ip address ในระบบเครือข่ายของตนเอง
บทความนี้จะออกไปทางวิชาการหน่อยนะครับ เนื้อหาทั้งหมด ผมได้ใช้ข้อมูลที่มีอยู่และหาข้อมูลจากเพื่อนๆ ที่ทำงานด้านควบคุมระบบ และแหล่งข้อมูลที่สำคัญสำหรับ การรักษาความปลอดภัยคอมพิวเตอร์  ThaiCERT(Thai Computer Emergency Response Team) และ  MVT Communications ต้องขอบพระคุณเว็บไซต์ทั้งสองมา ณ ที่นี่ด้วย

ที่มา  http://notebookspec.com/web/?p=36287&page=2